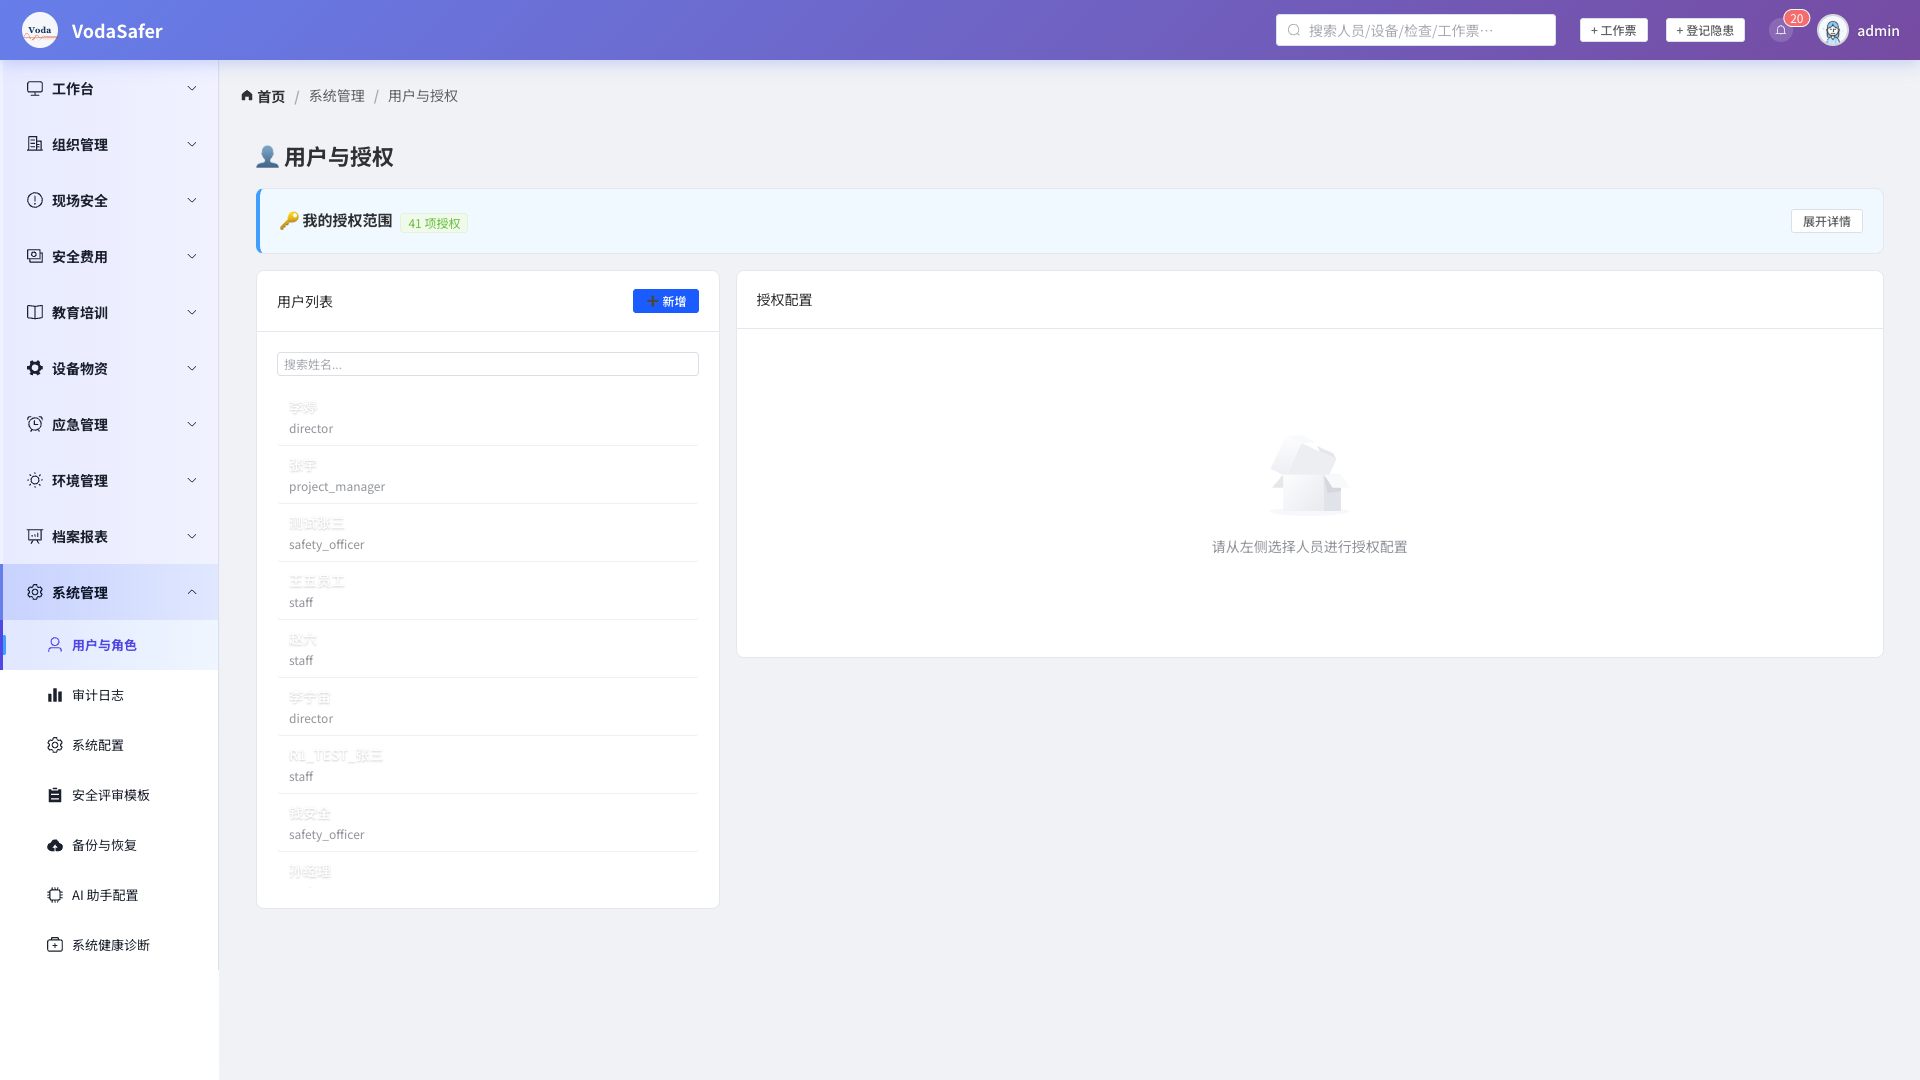
系统设置与管理模块涵盖用户管理、角色权限、通知模板配置、系统配置、授权码管理和电子档案归档管理六大功能,是整个系统的运维管理中心。
截图:用户管理列表
系统通过 Django 认证体系 + 员工信息模型实现用户全生命周期管理。用户账号自动关联员工信息,手机号作为登录用户名。
新建用户 → 创建员工自动生成账号
E26001)编辑用户信息
禁用/启用用户账号
True → 正常登录;False →
禁止登录EncryptedCharField
加密存储id_card_consent、phone_consent)采用 RBAC(Role-Based Access Control)模型,包含 8 种预设角色和 39 项授权码。
| 角色 | 角色代码 | 说明 |
|---|---|---|
| 超级管理员 | super_admin |
拥有全部权限,is_superuser=True |
| 法人 | legal_person |
公司法定代表人,核心管理权限 |
| 安全总监 | safety_director |
公司级安全管理负责人 |
| 项目安全员 | project_safety_officer |
项目部专职安全管理人员 |
| 项目经理 | project_manager |
项目部负责人 |
| 施工队长 | team_leader |
施工队/班组负责人 |
| 公司职员 | office_staff |
公司职能部门人员 |
| 班组成员 | member |
一线操作工人 |
授权码按功能域分为以下几类:
危险作业审批 permit_create |
permit_approve_1 | permit_approve_2 |
permit_approve_3 permit_issue |
permit_close
分包与危大工程 subcontract_approve |
subcontract_audit | hazard_eng_manage
安全教育培训 train_org_company |
train_org_project | train_org_team |
train_exam
安全技术交底 disclosure_give |
disclosure_receive
违章与检查 violation_entry |
violation_process | inspection_exec
事故管理 accident_report |
accident_investigate
证书与方案 cert_manage |
plan_edit | plan_approve
班前会 meeting_org |
meeting_review | meeting_participate
安全检查与防护 safety_confirm |
hazard_report | safety_officer_report |
ppe_confirm
数据查看范围 view_self |
view_team | view_squad |
view_project | view_all
系统管理 sys_user |
sys_auth | sys_config |
sys_audit
为用户分配角色
UserRole 记录 →
批量授予该角色的所有授权码手动配置授权码
撤销授权
is_active 设置为
False(不删除记录,保证审计链完整性)系统支持配置安全生产委员会、项目安全领导小组等机构:
系统提供多通道通知能力,支持站内信、邮件、短信和 WebSocket 推送。
| 模板类型 | 说明 |
|---|---|
hazard_auto_report |
重大隐患自动上报通知 |
training_reminder |
培训提醒通知 |
training_overdue |
培训到期提醒通知 |
approval_request |
审批请求通知 |
approval_completed |
审批完成通知 |
system_alert |
系统告警通知 |
编辑通知模板
{{ hazard.title }} - 重大隐患上报配置升级规则
支持隐患超期未审、整改超期未完、证书即将过期、工作票逾期四类事件的逐级升级:
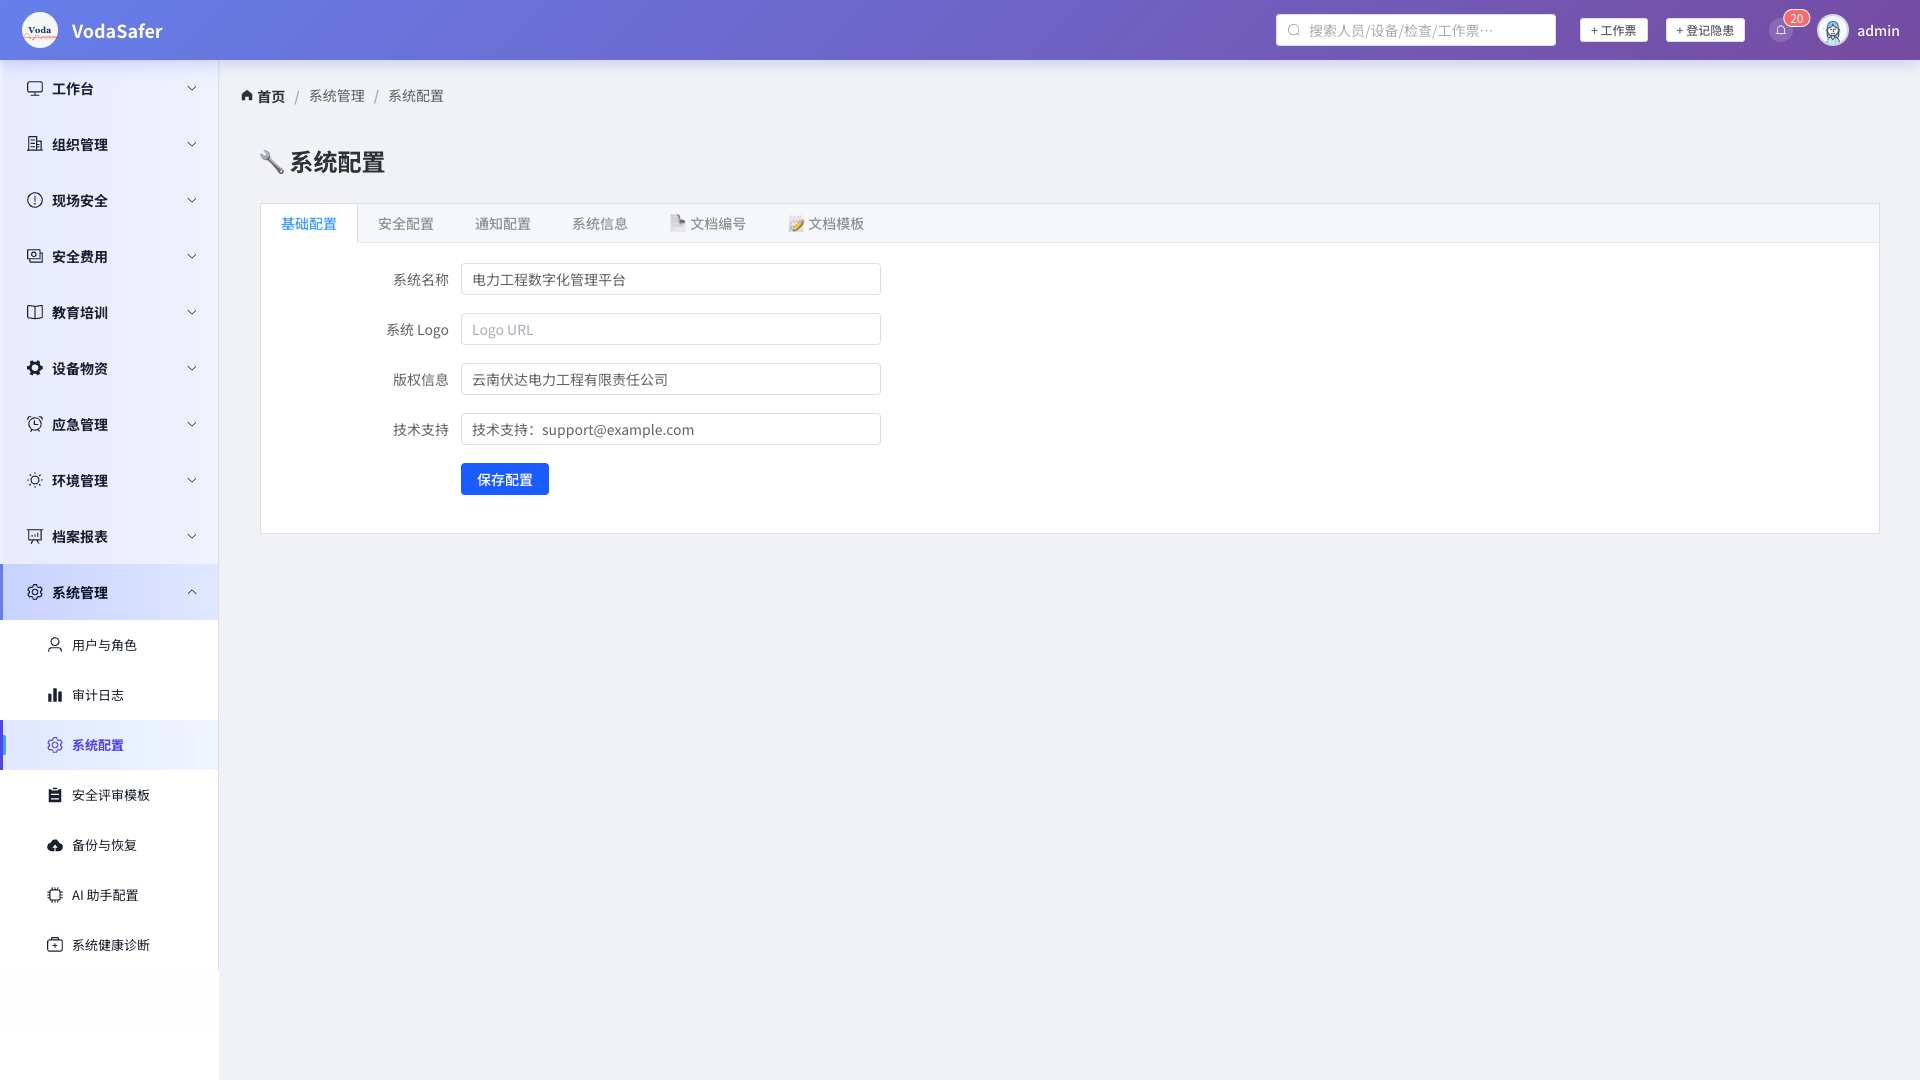
系统配置通过 SystemConfig
模型管理,支持安全策略、密码策略、会话超时等功能。
| 配置项 | 说明 | 默认值 |
|---|---|---|
| 安全策略 | 登录失败锁定次数、锁定时间 | 5 次/30 分钟 |
| 密码策略 | 密码最小长度、复杂度要求 | 8 位含字母+数字 |
| 会话超时 | 登录会话有效期、无操作超时时间 | 480 分钟/30 分钟 |
| 2FA 策略 | 是否强制双因素认证 | 可选开启 |
| 审计日志保留 | 操作日志保留天数 | 180 天 |
ConfigChangeLogAuditLog授权(Authorization)是系统的最小权限单元,每个授权码对应一个具体操作。
auth_code):程序唯一标识(如
permit_create)auth_name):中文描述(如”新建作业票”)project):公司级或特定项目expire_at):支持限时授权查看用户授权清单
批量授予/撤销
角色一键授权
Authorization 记录系统支持按制度要求自动创建和管理电子档案,符合等保 2.0 合规要求。
按 7 大类 76 项进行归档:
| 大类 | 代码 | 说明 |
|---|---|---|
| 教育培训与人员资质 | EDU | 培训记录、证书等 |
| 安全检查与考核 | CHK | 检查记录、整改等 |
| 隐患排查与危险源 | HAZ | 隐患台账、危险源等 |
| 会议与交底 | MET | 会议纪要、交底记录 |
| 事故与应急 | ACC | 事故报告、应急演练 |
| 设备物资与工器具 | EQP | 设备台账、检验等 |
| 综合管理 | GEN | 其他综合档案 |
收集中 → 待冻结 → 已冻结 → 补录窗口期 → 已封存 → 待销毁 → 已销毁创建归档
YEAR-CAT-SEQ)冻结与封存
sealed)档案销毁
destroy_date、destroy_reason)ArchiveLog归档的原则:归档操作必须人工完成,系统不会自动冻结。归档后的数据不可篡改,只能追加材料直到封存。